Agent 治理页面
版本范围:下文当前字段与行为按 2026-10-01 源码
43d2698核对。较早公开二进制可能不同;遇到界面或操作差异时,先核对自己的安装版本。
Agent 治理页面位于独立管理后台 /admin,仅管理员可见,负责全局能力、执行边界和公共资源。个人连接、个人资源和当前用户的审批仍在用户端 /app 中处理。
图例说明:本页保留的
v005图片不是当前后台的新截图。尤其是执行环境页已改为运行资源包目录;旧图的计数和“刷新探测”不能直接对应当前操作。
智能体管理
菜单路径: 管理后台 > Agent 治理 > 智能体管理(/admin/agent-definitions)
可见范围: 管理员
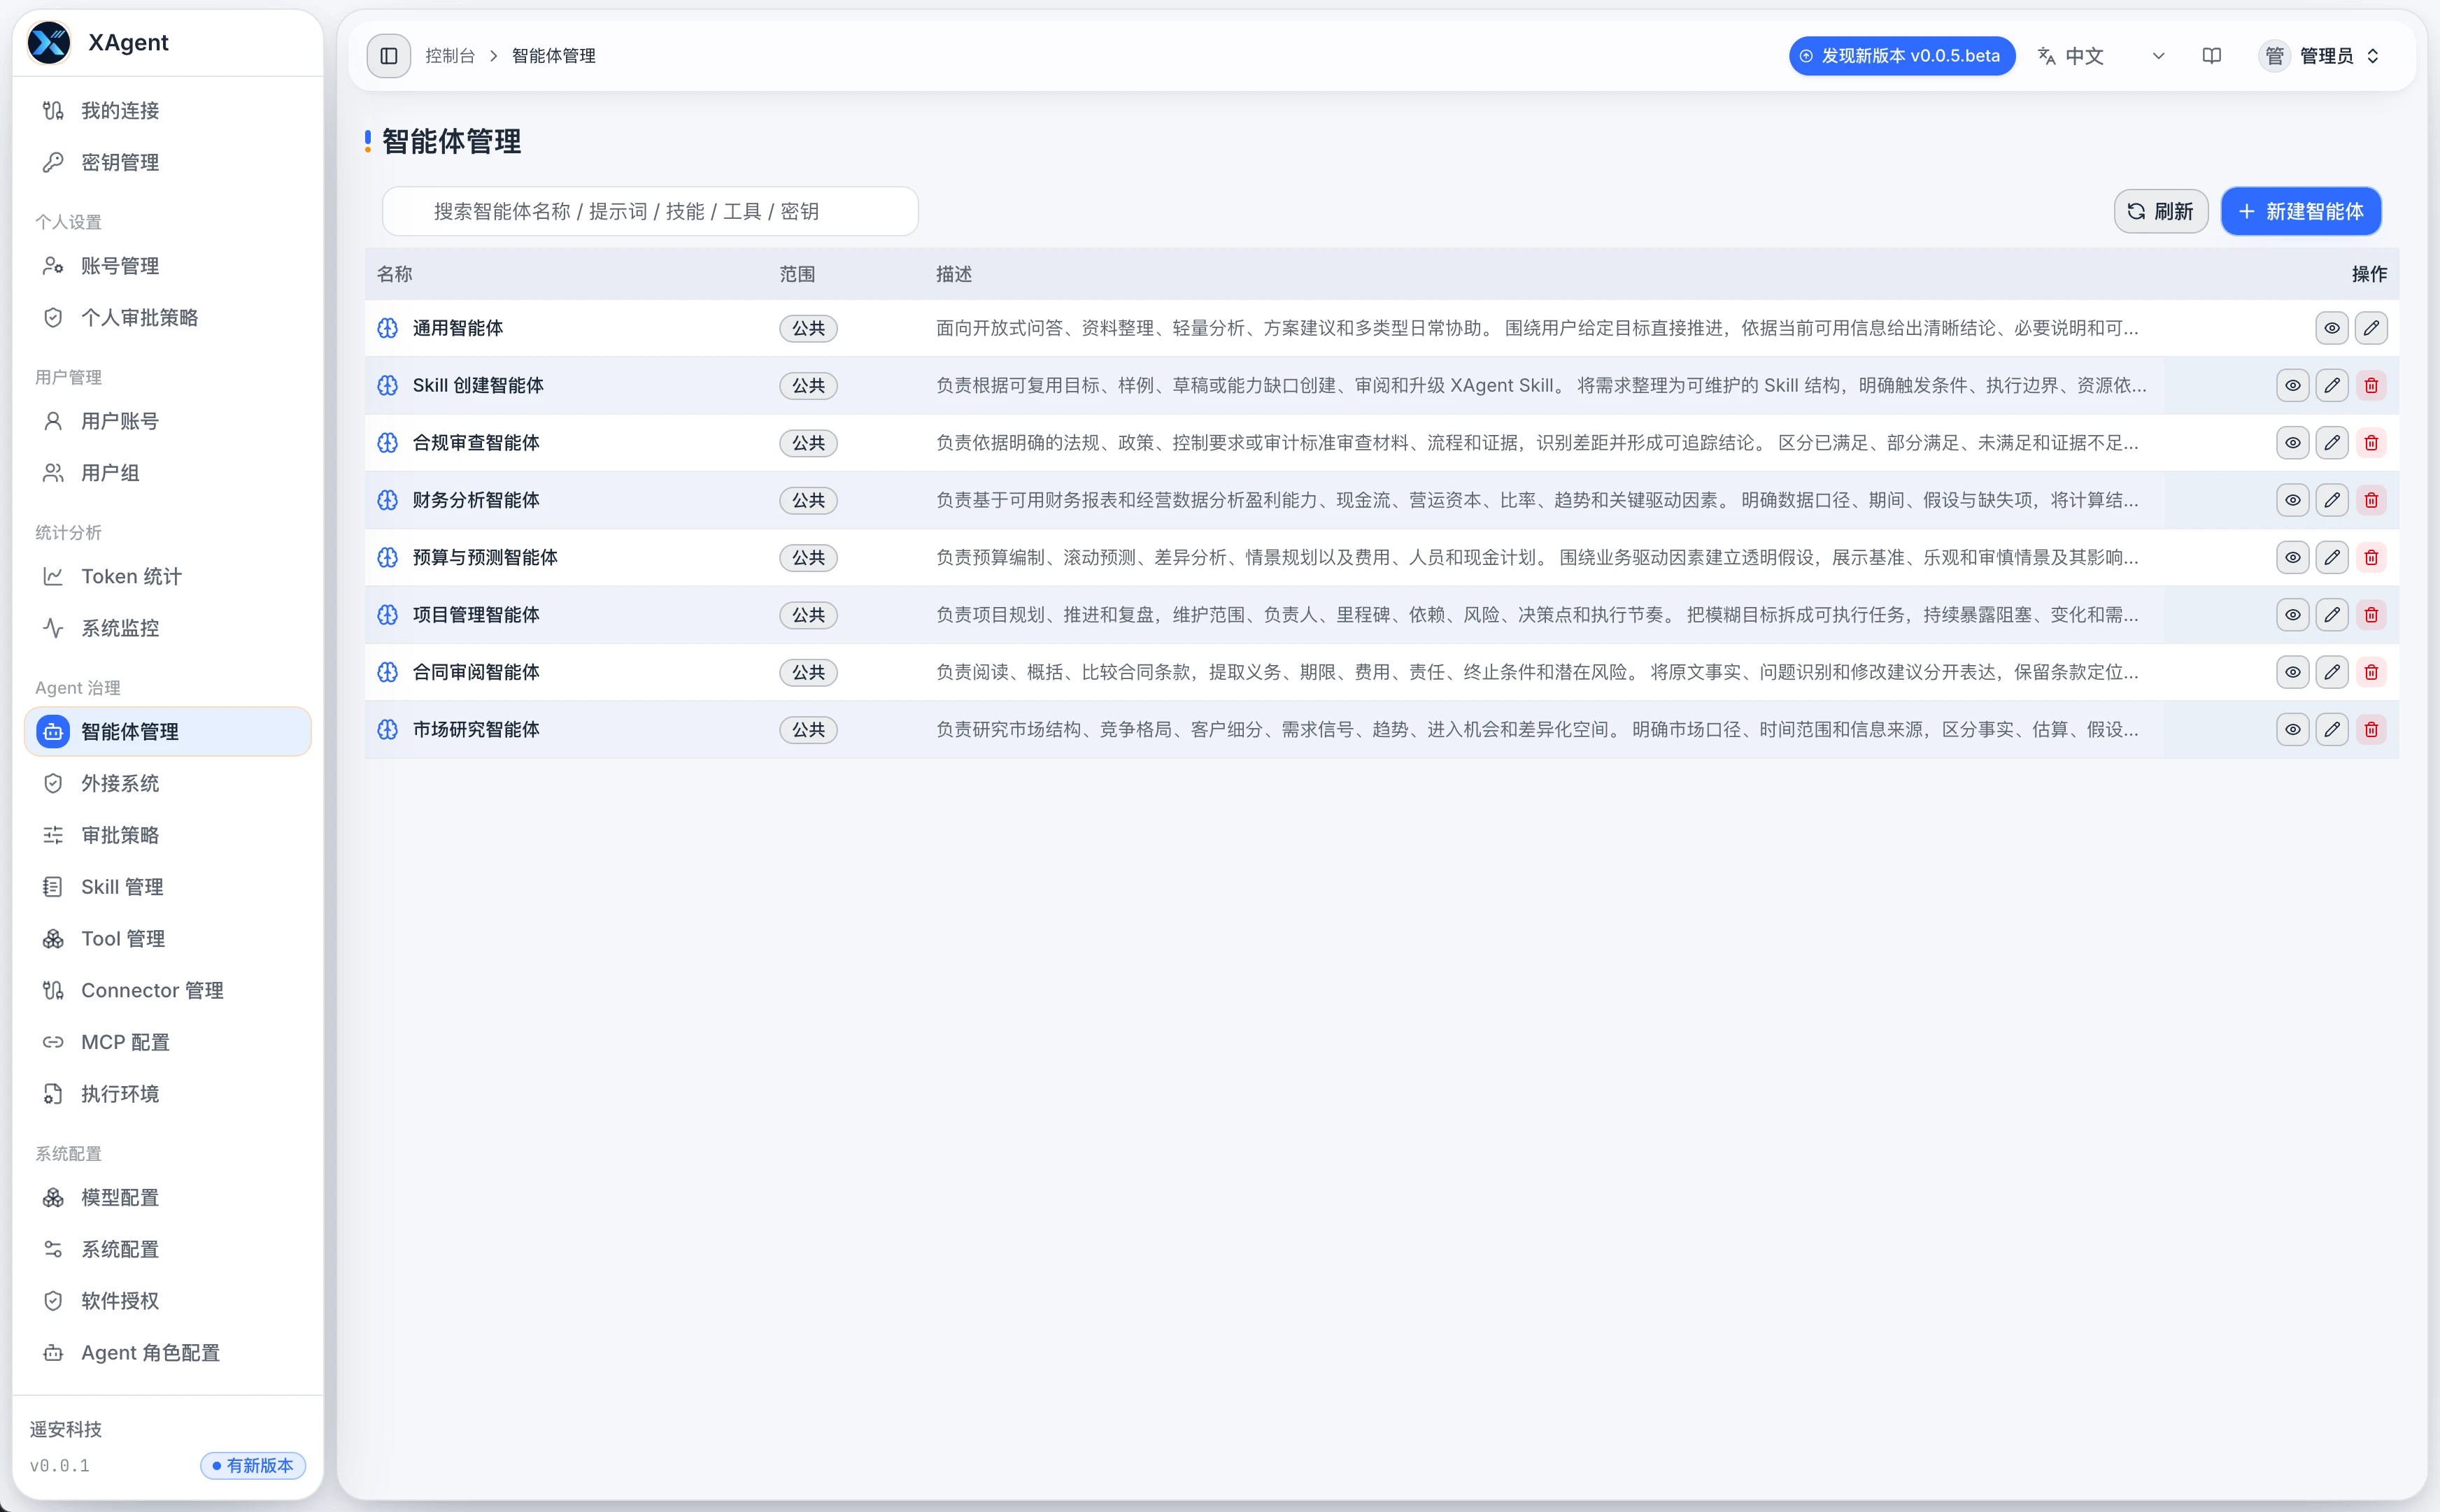
管理员在这里维护内置、公共和系统范围的智能体定义:
- 查看定义来源、角色说明和能力依赖。
- 新建、编辑、沉淀或查看智能体定义。
- 公共智能体供用户选择,个人智能体仍由各自用户管理。
审批策略
菜单路径: 管理后台 > Agent 治理 > 审批策略(/admin/approval-policy)
可见范围: 管理员
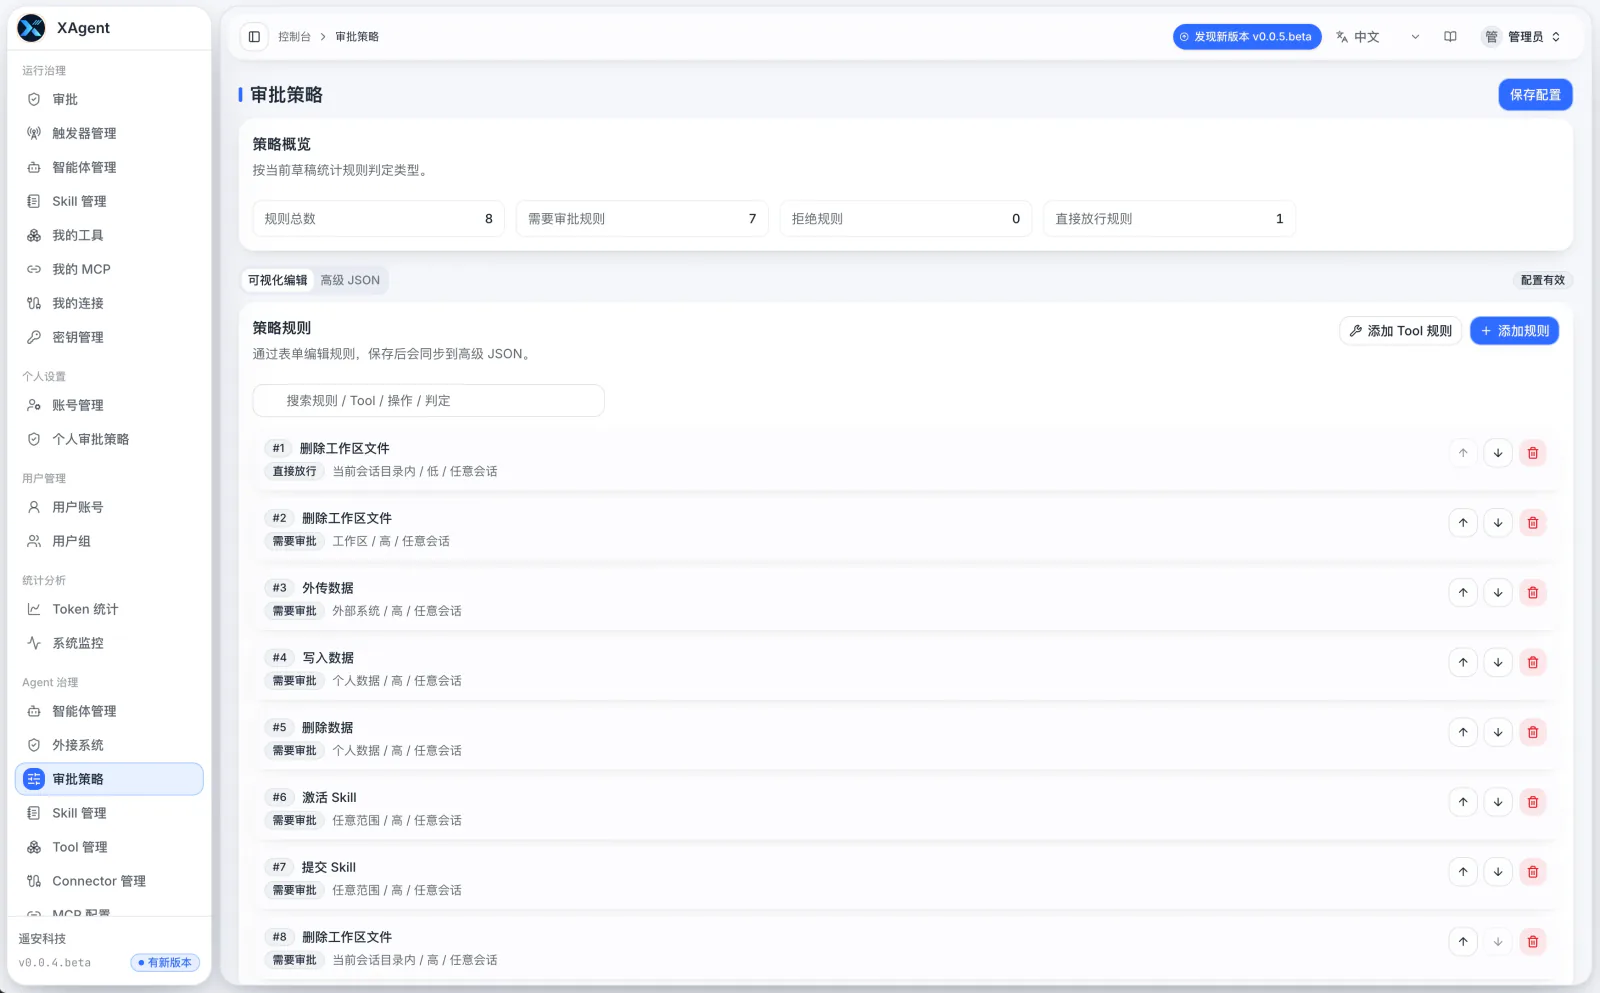
管理员审批策略用于维护系统级动作控制规则:
- 为工具或原子操作配置放行、确认或拒绝规则,并标记风险等级;风险标签本身不是额外的独立匹配条件。
- 对具体工具和动作设置全局规则。
- 当前测试版先匹配个人策略;个人规则未命中或选择“继承”时,再使用系统规则。
- 个人规则明确命中时会覆盖系统判定,因此系统规则不是个人策略无法放宽的强制底线。
如果组织要求管理员规则始终优先且不可被放宽,应在部署前评估是否开放个人策略配置,并验证最终审批结果;不要将当前覆盖机制直接视为满足这一要求。完整说明见审批策略。
Skill 管理
菜单路径: 管理后台 > Agent 治理 > 技能管理(/admin/skills)
可见范围: 管理员
管理员 Skill 管理用于治理内置和公共 Skill:
- 搜索、查看、校验和维护 Skill 资源。
- 管理公共发布、审核状态和更新。
- 检查 Skill 是否声明了需要的工具、资源和安全边界。
Tool 管理
菜单路径: 管理后台 > Agent 治理 > 工具管理(/admin/tools)
可见范围: 管理员
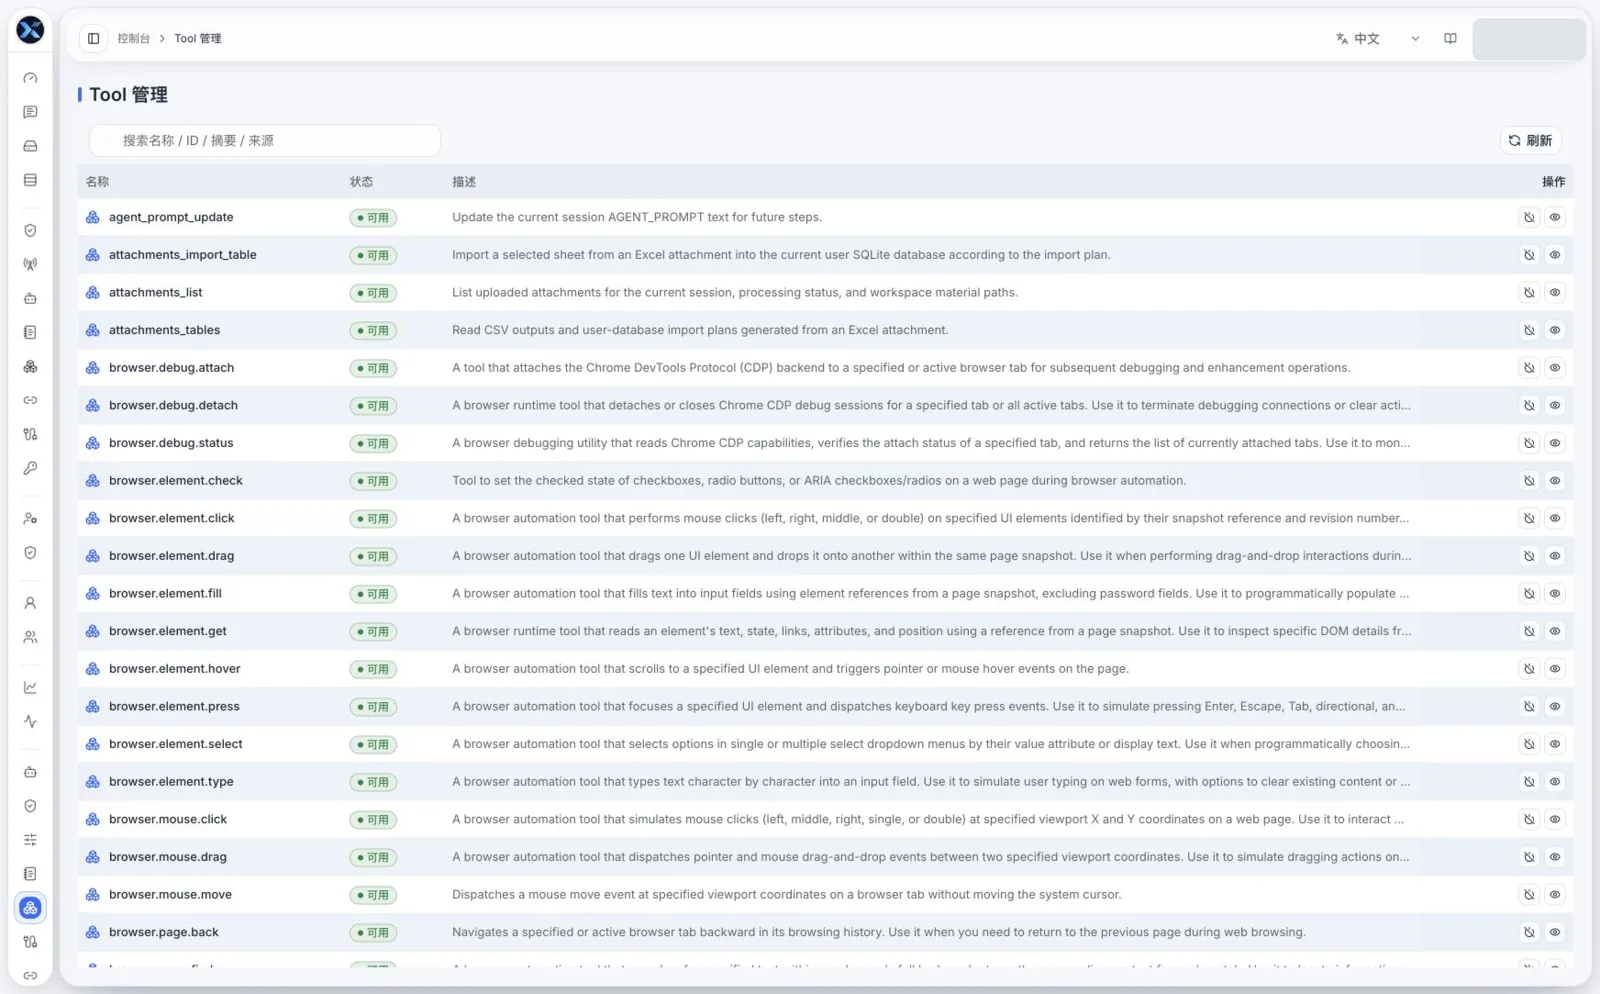
Tool 管理汇总系统可以发现的全部工具:
- 按工具名、来源、风险和状态筛选。
- 查看参数协议、权限、审批要求和不可用原因。
- 管理工具是否进入用户可发现和可执行范围。
AgentPlugin Connector
菜单路径: 管理后台 > Agent 治理 > 插件管理(/admin/plugins)
可见范围: 管理员
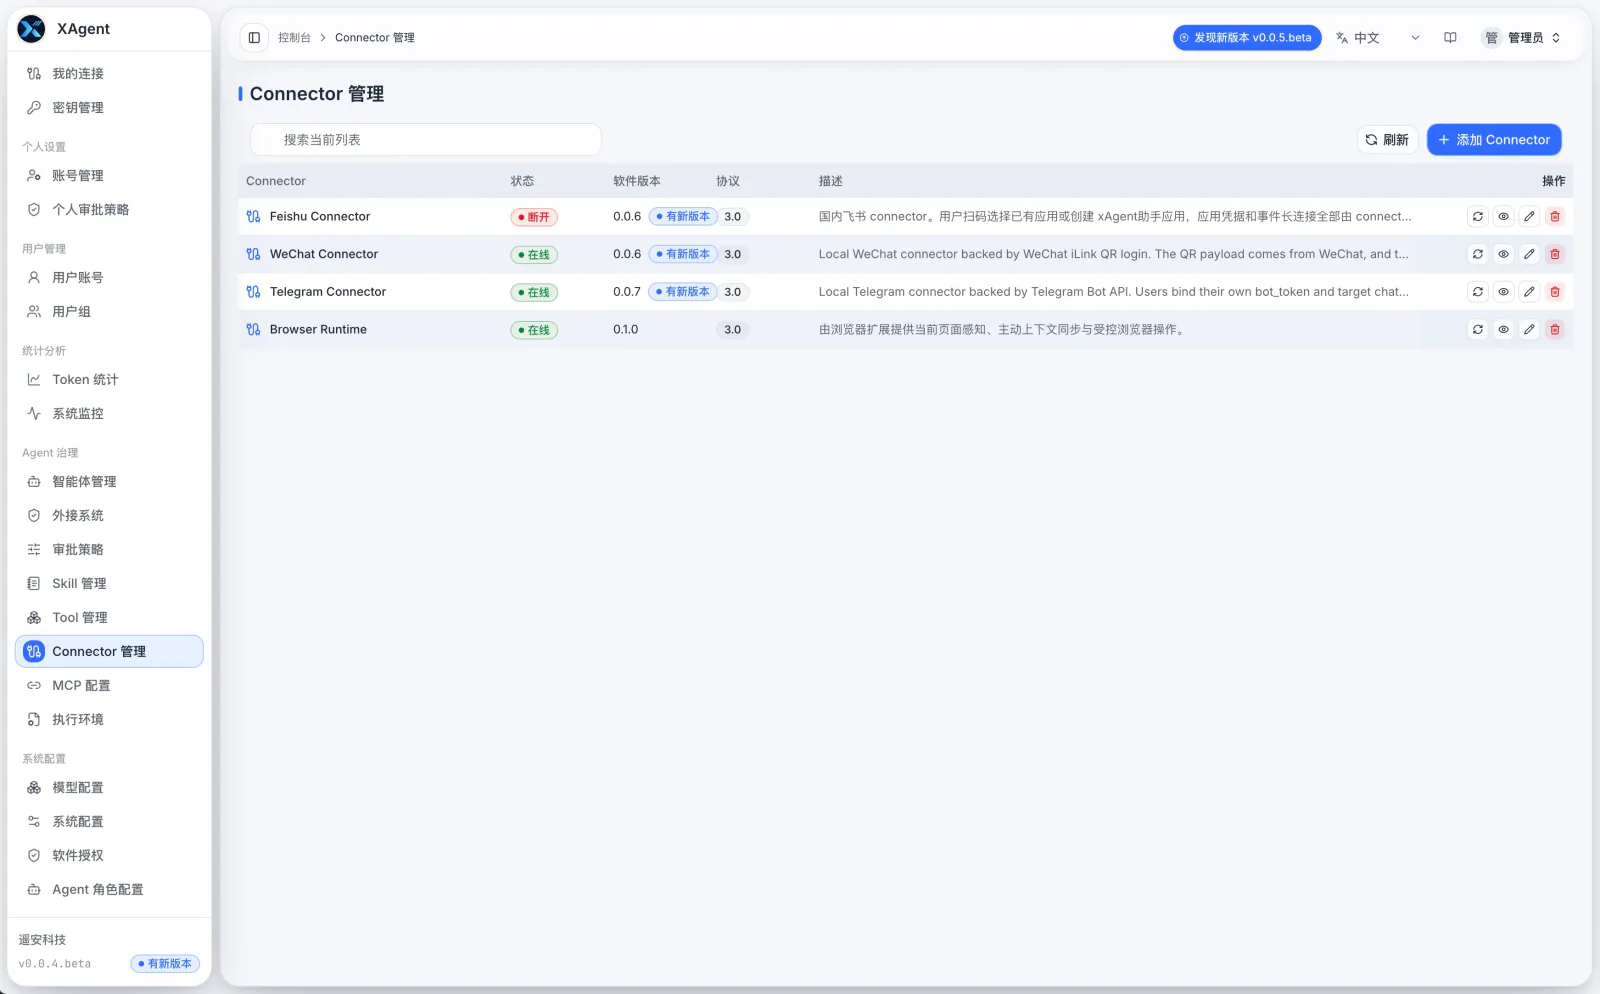
AgentPlugin Connector 管理系统安装的插件服务:
- 查看软件版本、协议版本、在线状态和更新提示。
- 添加 AgentPlugin,编辑地址和认证配置。
- 刷新运行状态,查看详情或移除不再使用的实例。
安装说明见AgentPlugin 使用手册。
MCP 配置
菜单路径: 管理后台 > Agent 治理 > MCP 配置(/admin/config/mcp)
可见范围: 管理员
MCP 配置维护系统范围的 MCP 服务:
- 新建服务并选择传输协议。
- 查看健康状态、发现到的工具数和服务地址。
- 编辑或删除配置后,检查用户侧“我的 MCP”和工具列表是否同步。
执行环境
菜单路径: 管理后台 > Agent 治理 > 执行环境(/admin/file-processing)
可见范围: 管理员
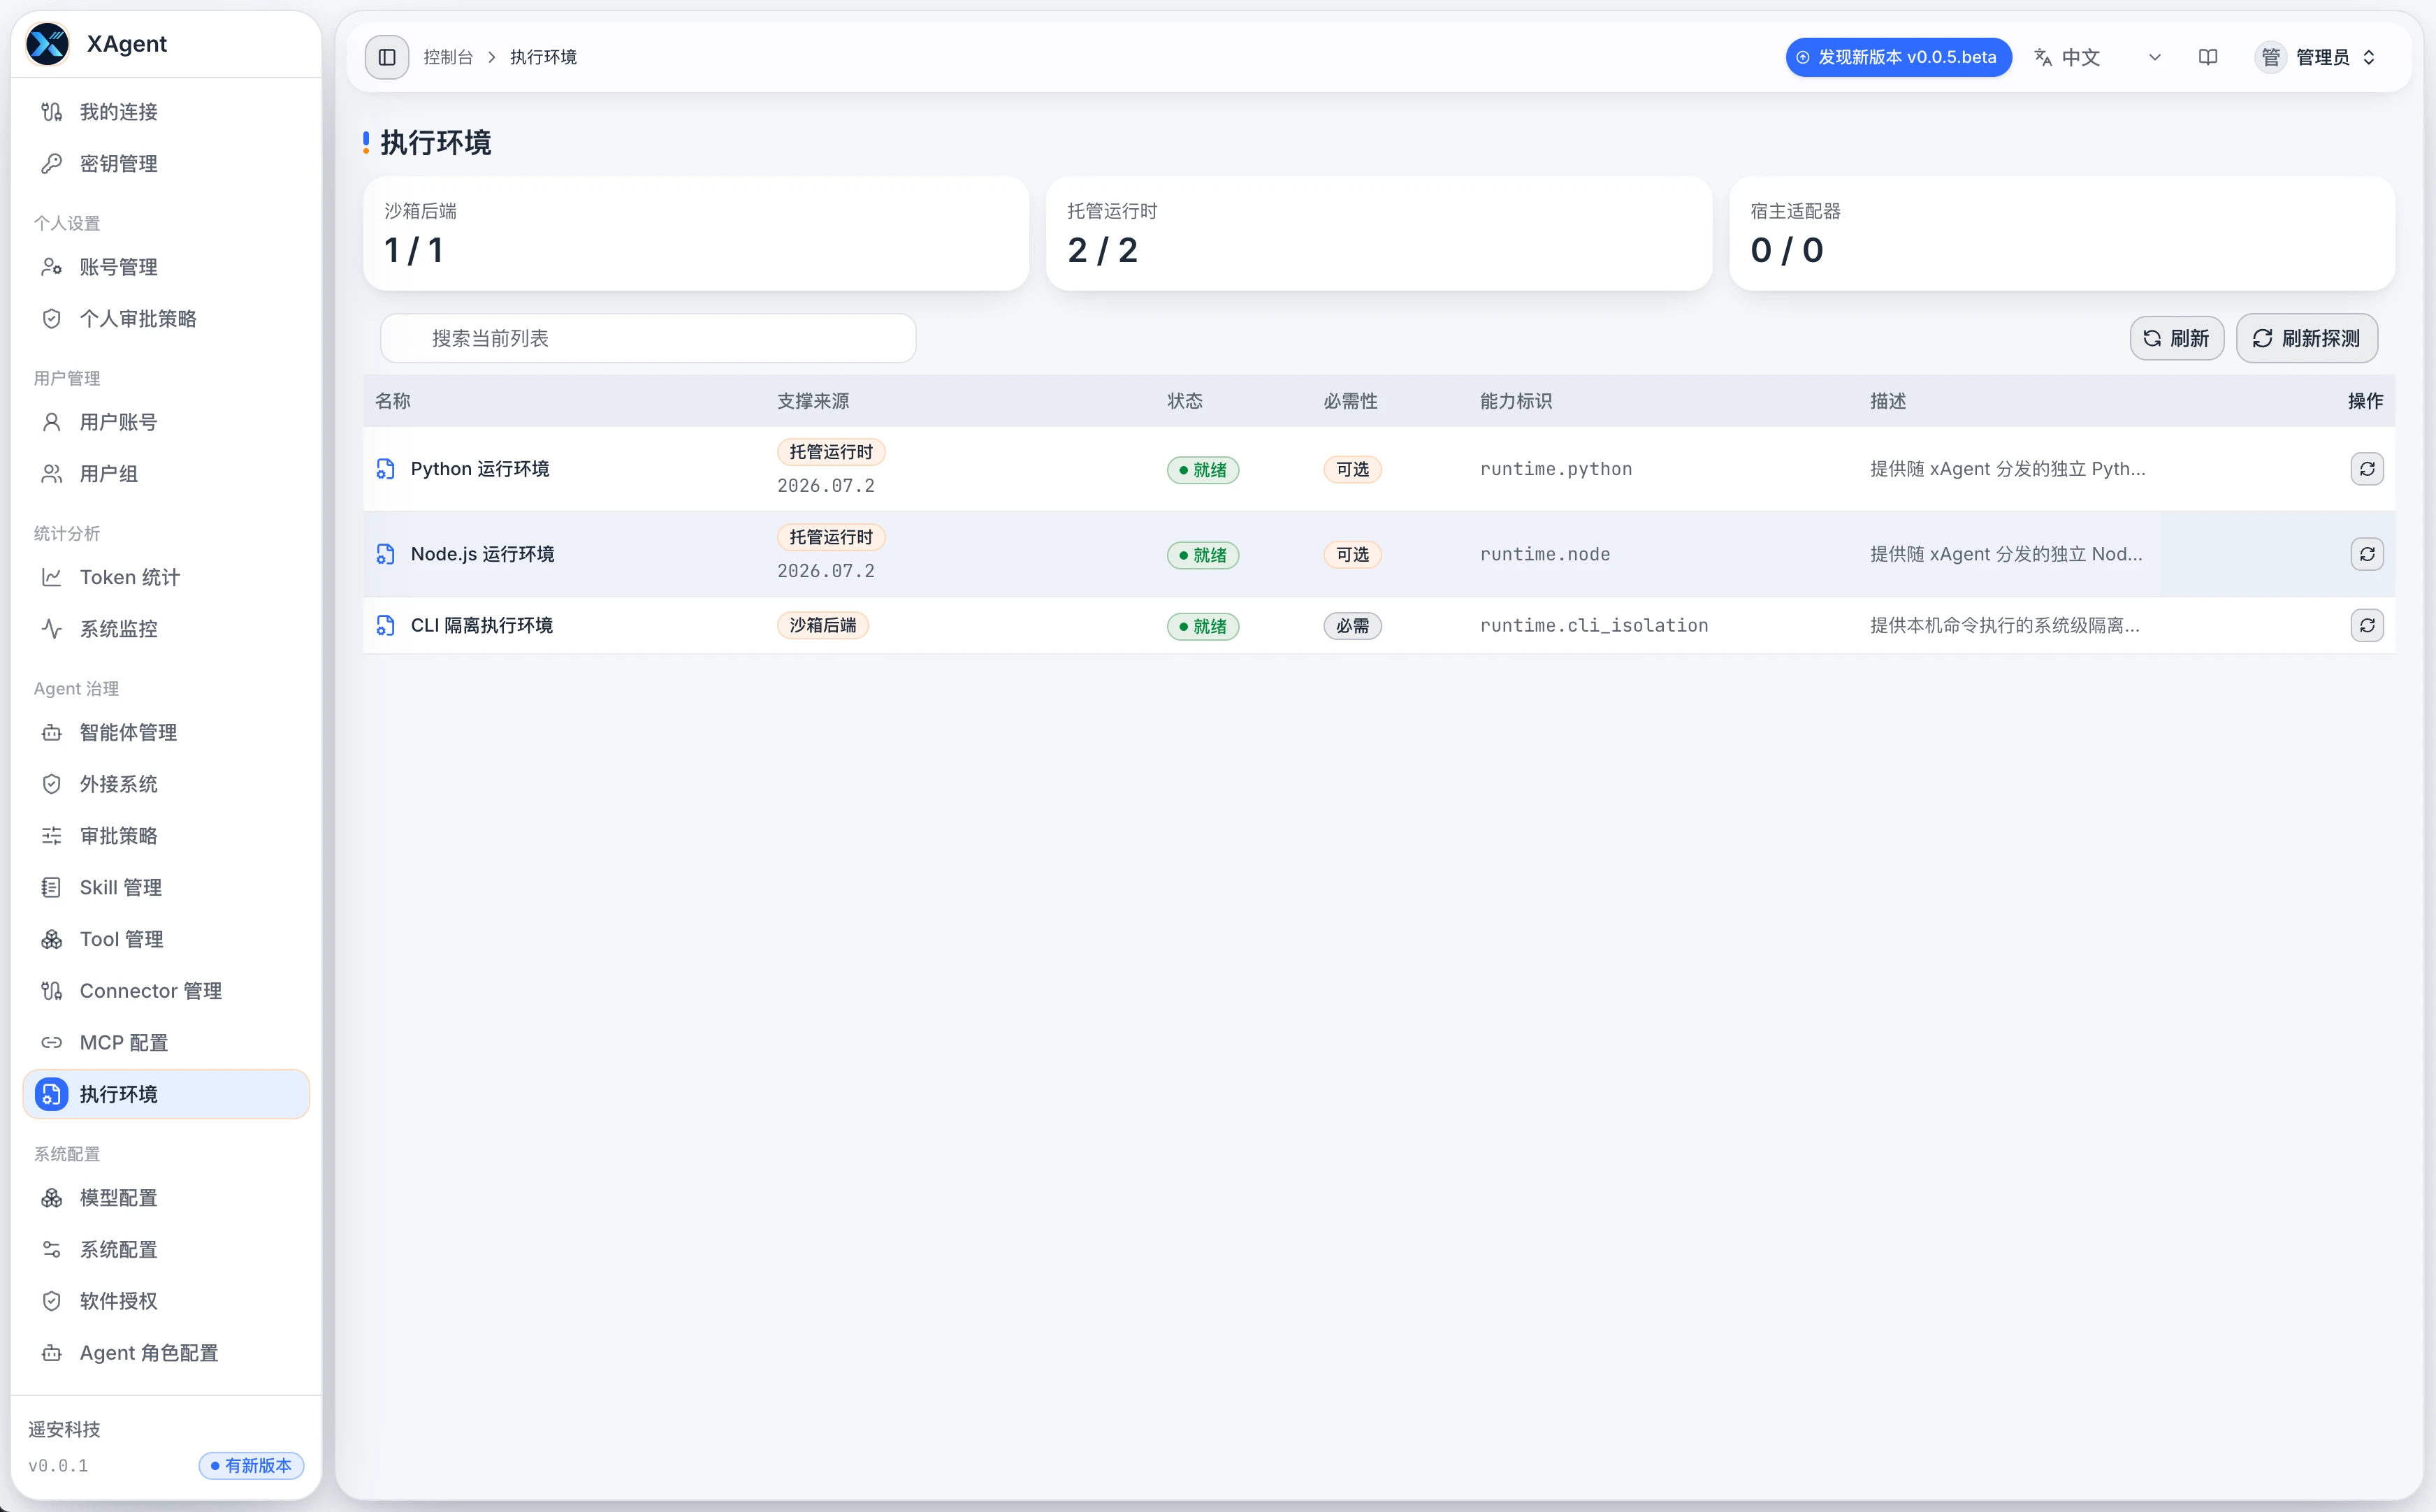
执行环境页展示任务依赖的运行资源包,当前按目录包、已安装包和待处理包汇总:
- 查看资源包名称与 ID、所属层、优先级、状态、目录版本与已安装版本、下载大小、能力和探测命令。
- 使用“刷新目录”更新目录信息;检查来源设置和每个包的安装状态。
- 有可用更新的包提供升级入口;提交升级后仍需等待安装结束,并检查错误和更新后的状态。
- Python、Node.js 等资源是否就绪,应以当前包状态和实际任务验证为准;目录读取失败不能当作环境已就绪。
旧版图例中的沙箱后端、托管运行时、宿主适配器计数及“刷新探测”(ProcessSandbox / Runtime Assets)保留作历史界面参考。ProcessSandbox 无法构建隔离执行环境时返回错误,不回退到无隔离执行。必要环境未就绪时,应先修复依赖并重新验证相关工具。
修改后的验证顺序
- 确认修改的是系统资源还是用户资源,记录变更前的配置。
- 保存后回到对应用户页面,检查资源是否可见、认证是否有效、工具是否就绪。
- 用范围明确的低风险任务验证调用;如果涉及审批,再核对该用户的个人规则与系统规则。
- 遇到失败先查看错误与原会话,不要把“已保存配置”当作“任务已执行成功”。